
¿Es obligatorio el delegado de protección de datos en Chile?
La Ley 21.719 no lo exige a todas las empresas. Cuándo sí lo necesitas, si el dueño de una pyme puede asumirlo y qué hacer si decides no designarlo.
En este artículo
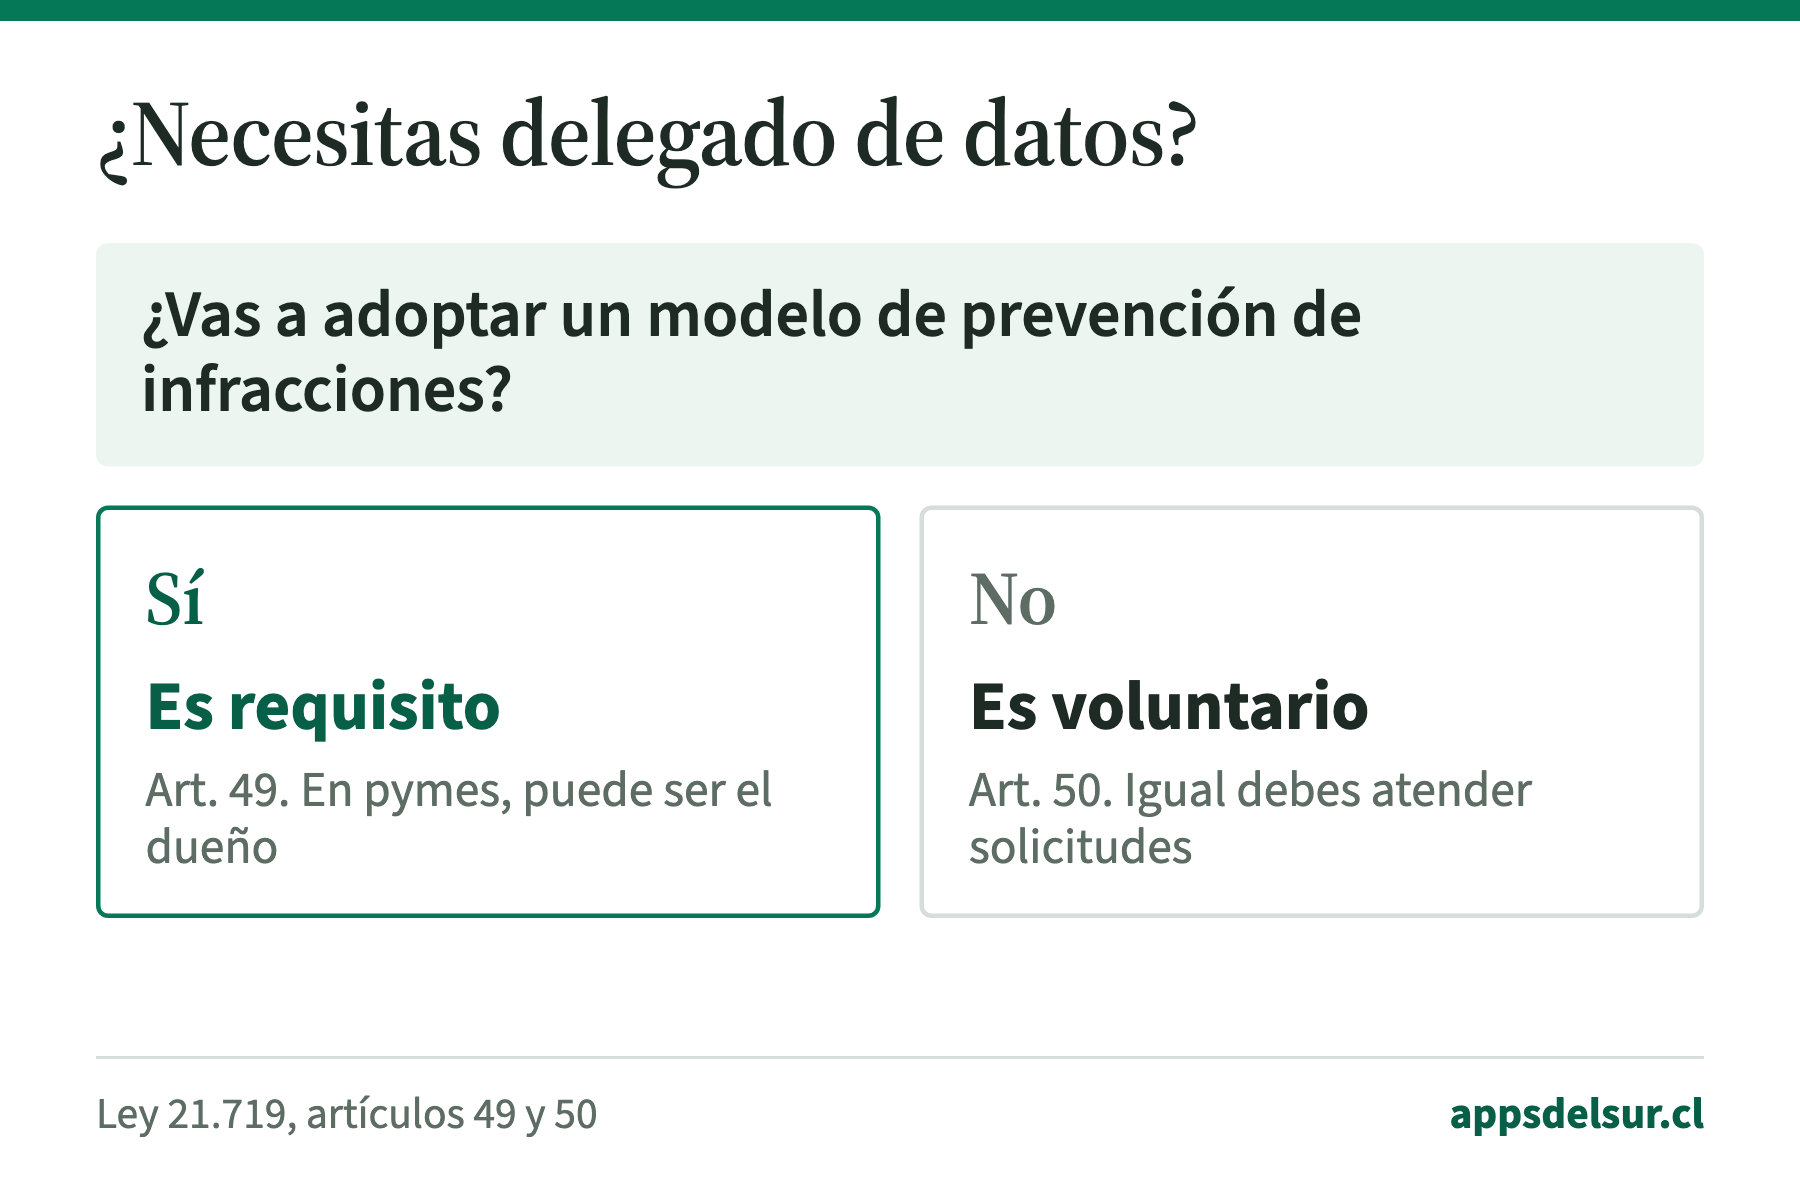
No. La Ley 21.719 no obliga a todas las empresas a tener un delegado de protección de datos. El artículo 50 dice que el responsable “podrá” designarlo. Pasa a ser requisito si adoptas voluntariamente un modelo de prevención de infracciones (art. 49).
Es uno de los puntos donde más se contradicen las guías en internet. Algunas lo presentan como obligatorio si tratas datos sensibles o a gran escala. Esa regla existe en el reglamento europeo, pero no está en el texto de la ley chilena.
Cuándo sí lo necesitas
El modelo de prevención de infracciones es un programa de cumplimiento que cualquier empresa puede adoptar. Es voluntario, pero si lo adoptas, la designación de un delegado es su primer elemento obligatorio.
¿Por qué alguien querría hacerlo? Porque tener el modelo certificado por la Agencia cuenta como atenuante si te sancionan (art. 36) y te deja inscrito en un registro público. El certificado dura tres años.
El Decreto 662, publicado el 9 de septiembre de 2026, regula estos modelos. Como la Agencia aún no opera, la certificación todavía no está disponible, aunque sí se puede avanzar en implementarlo.
¿Y si soy una pyme?
Si decides tener uno, el dueño o las máximas autoridades de una micro, pequeña o mediana empresa pueden asumir personalmente esa función (art. 50). No necesitas contratar a alguien ni pagar un servicio mensual por ley.
Sí necesita idoneidad, capacidad y conocimientos específicos. Y la función no termina en un nombramiento: la ley le asigna tareas como las de esta lista.
- Informar y asesorar a la empresa, sus proveedores y su equipo.
- Participar en la política de datos y supervisar que se cumpla.
- Cuidar la formación de quienes tratan datos.
- Ayudar a identificar riesgos y medidas.
- Hacer un plan anual de trabajo y rendir cuenta de sus resultados.
- Responder consultas y solicitudes de los titulares.
- Ser el punto de contacto con la Agencia.
Quien asuma el cargo debe contar con medios suficientes, considerando el tamaño y la capacidad económica de la empresa, y debe tener autonomía en estas materias.
Si no tienes delegado, esto igual te toca
La ausencia de delegado no te libra de nada. Estas obligaciones aplican de todas formas:
| Obligación | Qué significa | Norma |
|---|---|---|
| Canal de contacto operativo | Un correo o formulario donde las personas ejerzan sus derechos | Art. 14 ter y 34 bis |
| Responder solicitudes | Dentro de 30 días corridos, prorrogables una vez por otros 30 | Art. 11 |
| Bloqueo temporal | Responder en 2 días hábiles una solicitud fundada | Art. 11 |
| Reportar vulneraciones | A la Agencia, sin dilaciones indebidas, si hay riesgo razonable | Art. 14 sexies |
| Evaluación de impacto | Antes de un tratamiento de alto riesgo | Art. 15 ter |
Nuestra recomendación práctica: aunque no tengas delegado formal, deja a una persona con nombre a cargo de estos temas y escribe qué hace. Un plazo de 2 días hábiles no se cumple si nadie sabe que la solicitud llegó.
Ojo con la identificación pública: la política de privacidad debe indicar al encargado de prevención solo “si existiere”.
Cómo decidir
- Pyme con datos comunes de clientes y proveedores: probablemente te alcanza con un encargado interno sin figura formal, una política real y un canal que funcione.
- Datos de salud, biométricos o de menores: el riesgo y las sanciones posibles son mayores. Evalúa el modelo de prevención con un abogado.
- Empresa con alto volumen de datos o tratamientos automatizados: el modelo suele tener más sentido, porque ordena el trabajo y puede servirte como atenuante.
Para dimensionar el riesgo, revisa cuánto pueden llegar a ser las multas.
Preguntas frecuentes
¿Delegado y DPO son lo mismo?
Sí, en la práctica. DPO es la sigla en inglés que viene del modelo europeo. La ley chilena habla de “delegado de protección de datos personales”.
¿Puede ser una persona que también tenga otro cargo?
Sí, siempre que mantenga independencia en esta función y no haya conflicto de intereses.
¿Puede ser externo?
La ley no lo prohíbe, y pide idoneidad, autonomía y confidencialidad. Revisa con tu abogado las condiciones de esa contratación.
¿Varias empresas de un grupo pueden compartirlo?
Sí, si operan bajo los mismos estándares y políticas, y el delegado es accesible para todas.
Fuentes
- Ley 21.719, artículos 36, 49, 50, 51 y 52, Biblioteca del Congreso Nacional
- Garrigues: Decreto 662 y estado de la certificación
Siguiente paso
El diagnóstico gratuito te ayuda a ver qué obligaciones tienes pendientes, con o sin delegado.
Hacer el diagnóstico de datos personales →
Apps del Sur · GYS Activa SpA. Este artículo es informativo y no constituye asesoría legal. Para decisiones específicas de tu empresa, consulta a un abogado.
¿Qué proceso te gustaría simplificar?
Cuéntanos dónde se repite el trabajo en tu empresa y vemos un primer paso concreto, sin costo.