
Ley 21.719 para pymes chilenas: guía de protección de datos
Conceptos, obligaciones y un checklist para preparar la gestión de datos personales de tu empresa en Chile.
En este artículo
Actualización, 3 de noviembre de 2026: revisamos esta guía contra el texto oficial de la ley y corregimos varios puntos: el delegado de protección de datos, los plazos para reportar vulneraciones, las multas y el alcance de la prórroga. La fecha vigente sigue siendo el 1 de diciembre de 2026. El Senado aprobó postergarla al 15 de octubre de 2027, pero el proyecto (boletín 18.623-07) aún debe pasar por la Cámara y publicarse como ley. Aquí seguimos el estado de la prórroga. Este contenido es informativo y no constituye asesoría legal.
El 13 de diciembre de 2024 se publicó en el Diario Oficial la Ley 21.719, que reforma la antigua Ley 19.628 y crea por primera vez en Chile una Agencia de Protección de Datos Personales, con facultades para fiscalizar, interpretar y sancionar. Su fecha de entrada en vigencia es el 1 de diciembre de 2026.
Para una pyme chilena —retail, clínica, hotel, gimnasio, estudio jurídico, agencia, software, restaurante, agro— esto toca cómo guardas datos de clientes, cómo cobras, cómo haces marketing, cómo respondes WhatsApp y cómo contratas a tus proveedores tecnológicos. Las multas pueden llegar a 20.000 UTM por infracción gravísima, unos $1.449 millones con la UTM de noviembre de 2026. Aquí explicamos cómo se calculan.
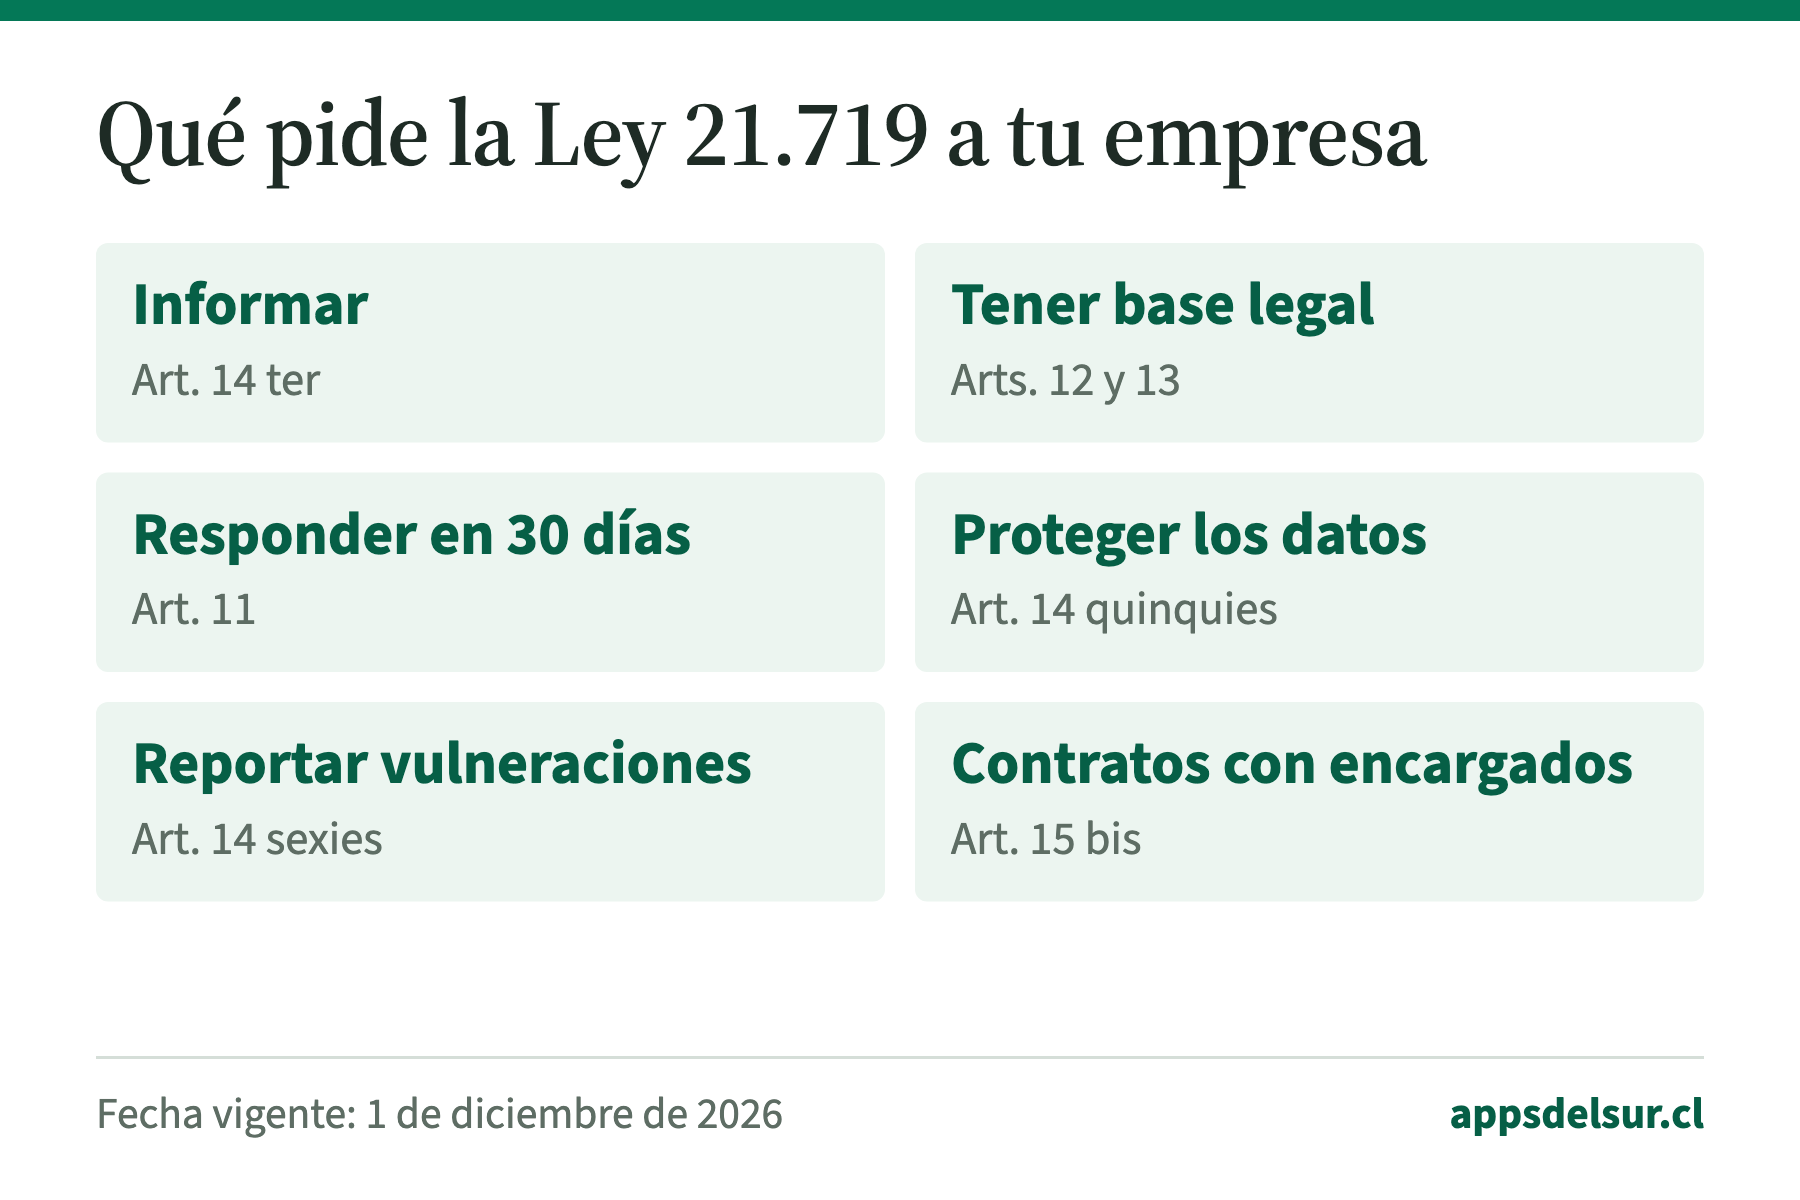
Resumen ejecutivo: la ley aplica a las empresas que tratan datos personales, sin importar su tamaño. Exige tener una base legal para cada uso de datos, informar públicamente cómo los tratas, responder solicitudes en 30 días corridos, proteger los datos, reportar vulneraciones y tener contratos con quienes los tratan por encargo. El delegado de protección de datos es voluntario, salvo que adoptes un modelo de prevención de infracciones. Para empresas de menor tamaño, durante los primeros 12 meses de vigencia la Agencia puede aplicar una amonestación escrita en vez de multa. Es una facultad de la Agencia, no una exención.
A quién aplica (probablemente a ti)
La ley aplica a toda persona o empresa que trate datos personales, sin un umbral de tamaño. También alcanza a empresas sin establecimiento en Chile si ofrecen bienes o servicios a personas que están en el país o monitorean su comportamiento. Solo queda fuera, entre otros casos, lo que una persona natural haga en sus actividades personales. Si recolectas alguno de estos datos para tu negocio, estás dentro:
- Nombre, RUT, dirección, teléfono, email de clientes o proveedores.
- Datos de pago, facturas, transferencias.
- Historial de compra, reservas, reclamos.
- Mensajes de WhatsApp, formularios web, conversaciones con agentes IA.
- Imágenes (CCTV, fotos de eventos), audios (atención telefónica), videos.
- Geolocalización (apps, deliveries, flotas).
- Datos laborales (contratos, evaluaciones, fichas).
- Datos de pacientes, alumnos, huéspedes, socios.
Es decir: prácticamente toda pyme. Da lo mismo si vendes empanadas en Talca, si arriendas cabañas en Pucón, si tienes una consultora en Las Condes o un taller mecánico en Rancagua.
Qué cambia respecto a la Ley 19.628
| Ámbito | Ley 19.628 | Ley 21.719 |
|---|---|---|
| Autoridad fiscalizadora | No existía. Reclamos vía tribunales | Agencia de Protección de Datos Personales con facultades sancionatorias |
| Multas | Bajas y poco frecuentes | Hasta 20.000 UTM. Si una empresa que no es de menor tamaño reincide, hasta 2% o 4% de sus ingresos anuales |
| Base legal | Consentimiento como regla general | Consentimiento libre, informado, específico, previo e inequívoco, u otra base del artículo 13 |
| Datos sensibles | Definidos, con menos reglas | Consentimiento expreso como regla, y evaluación de impacto en ciertos casos |
| Vulneraciones de seguridad | Sin un deber general de reporte | Reporte a la Agencia sin dilaciones indebidas, si hay riesgo razonable |
| Delegado de protección de datos | No existía | Voluntario. Requisito si adoptas un modelo de prevención |
| Transferencia internacional | Casi sin reglas | Requiere país adecuado, garantías o certificación, salvo excepciones |
| Derechos del titular | Acceso, rectificación, cancelación, oposición | Se agregan portabilidad, bloqueo temporal y reglas sobre decisiones automatizadas |
Las 7 tareas que debes preparar
1. Inventario de datos
Documenta qué datos recolectas, para qué, con qué base legal, dónde los guardas, quién accede, por cuánto tiempo y a quién se los pasas.
La ley no exige un registro de actividades con ese nombre a todas las empresas. Lo recomendamos porque sin él cuesta cumplir lo que sí exige: acreditar que tu tratamiento es lícito y publicar la información del artículo 14 ter. Un Excel sirve. Por cada actividad (ej: “Atención WhatsApp clientes”) anota finalidad, datos, base legal, titulares, proveedores, plazos y medidas de seguridad.
2. Base legal y consentimiento
No todo necesita consentimiento. El artículo 13 permite tratar datos sin él, entre otros casos, para ejecutar un contrato, cumplir una obligación legal o por un interés legítimo que no afecte los derechos del titular.
Cuando tu base es el consentimiento, debe ser:
- Libre: se presume que no lo es si lo pides como parte de un contrato o servicio donde esa recolección no es necesaria.
- Informado: la persona sabe qué dato entrega y para qué.
- Específico: no es lo mismo aceptar el envío de la cotización que aceptar marketing.
- Previo e inequívoco: una declaración o un acto afirmativo claro, como un “sí, acepto” explícito por WhatsApp.
- Revocable: en cualquier momento, sin dar razones y por medios similares a los que usaste para obtenerlo.
Te corresponde a ti probar que lo tienes. Revisa tus formularios web, tus mensajes de WhatsApp Business y tu inscripción a mailings. Para datos sensibles, la regla es consentimiento expreso.
3. Información pública y canal de contacto
Debes tener disponible, en tu sitio web o un medio equivalente, tu política de tratamiento y otros datos que la ley detalla. Son 12 puntos en total.
Sobre el delegado de protección de datos (DPO): la ley dice que el responsable “podrá” designarlo. No es obligatorio para todas las empresas. Es requisito si adoptas un modelo de prevención de infracciones, y en una pyme puede asumirlo el dueño. Aquí lo explicamos en detalle. Tengas o no, conviene que alguien con nombre esté a cargo.
4. Evaluación de impacto
Si un tratamiento probablemente produzca un alto riesgo para los derechos de las personas, debes evaluarlo antes de iniciarlo. La ley la exige siempre en cuatro casos (art. 15 ter):
- Evaluación sistemática de personas basada en decisiones automatizadas o perfiles, con efectos jurídicos significativos.
- Tratamiento masivo o a gran escala.
- Observación o monitoreo sistemático de una zona de acceso público.
- Datos sensibles y especialmente protegidos, cuando los tratas sin consentimiento porque aplica una excepción.
Si piensas usar un agente IA para decidir sobre un crédito, un postulante o una atención médica, revisa este punto antes de lanzarlo. La Agencia deberá publicar una lista orientativa y lineamientos mínimos.
5. Reporte de vulneraciones de seguridad
Si tienes una filtración, pérdida de datos o acceso no autorizado:
- A la Agencia: reporta por los medios más expeditos y sin dilaciones indebidas, cuando exista un riesgo razonable para las personas. La ley no fija un número de horas.
- A los titulares: debes comunicarlo también si afecta datos sensibles, datos de menores de 14 años o datos económicos, financieros, bancarios o comerciales.
- Registro: anota la naturaleza de la vulneración, sus efectos, los datos y personas afectadas y las medidas adoptadas.
Conviene definir antes quién detecta, quién decide y quién comunica. Coordínalo con lo que te aplique de la Ley 21.663 de Ciberseguridad.
6. Atención de derechos
La persona puede pedirte:
- Acceso: saber qué datos tienes y cómo los usas.
- Rectificación: corregir lo erróneo.
- Supresión: que los elimines, en los casos que indica la ley.
- Oposición: por ejemplo, al marketing directo.
- Portabilidad: recibirlos en formato estructurado.
- Bloqueo temporal, si pidió rectificación, supresión u oposición.
- Oposición a decisiones automatizadas con efectos significativos, salvo excepciones, y siempre con derecho a intervención humana.
Debes responder en 30 días corridos, prorrogables una vez por otros 30. Una solicitud fundada de bloqueo se responde en 2 días hábiles. Crea un correo o formulario, como [email protected], con un proceso claro.
7. Contratos con encargados
Los proveedores que tratan datos por encargo tuyo son encargados. Puede ser el caso de tu herramienta de mailing, CRM, ERP, nube o proveedor de IA. El artículo 15 bis exige un contrato que establezca el objeto y duración del encargo, la finalidad, los tipos de datos, las categorías de titulares y las obligaciones de las partes. Algunos proveedores actúan por cuenta propia para ciertos datos, así que revisa cada caso.
Muchos proveedores grandes publican un acuerdo estándar de tratamiento de datos (DPA), como OpenAI o Anthropic. Tu tarea es localizarlos, revisar que cubran lo que la ley pide y archivarlos. Si los datos salen de Chile, revisa también las reglas de transferencia internacional.
Cuáles son las sanciones reales
| Nivel | Ejemplos de la ley | Sanción | En pesos* |
|---|---|---|---|
| Leves | No publicar la información exigida, no responder a tiempo una solicitud | Amonestación escrita o multa de hasta 5.000 UTM | hasta $362 millones |
| Graves | Tratar datos sin base legal, fallar en las medidas de seguridad | Hasta 10.000 UTM | hasta $724 millones |
| Gravísimas | Tratar datos en forma fraudulenta, ocultar deliberadamente una vulneración | Hasta 20.000 UTM | hasta $1.449 millones |
*UTM de noviembre de 2026: $72.440, según el SII.
Son topes. La Agencia considera, entre otros criterios, la gravedad, el daño, la cantidad de personas afectadas y la capacidad económica del infractor. La reincidencia puede triplicar el monto, y las empresas que no son de menor tamaño pueden llegar a 2% o 4% de sus ingresos anuales. Aquí está el detalle.
Primer año para empresas de menor tamaño (art. sexto transitorio): durante los primeros 12 meses de vigencia, la Agencia podrá aplicar una amonestación escrita en vez de multa. Es una facultad, no una exención. El texto de la prórroga aprobado por el Senado no la extiende a las demás empresas.
Checklist 30-60-90 días para tu pyme
Días 1-30: diagnóstico
- Lista las actividades en las que tratas datos personales (atención WhatsApp, ventas, facturación, marketing, RRHH, CCTV).
- Identifica si tratas datos sensibles o datos de niños, niñas y adolescentes.
- Inventaria tus proveedores tecnológicos (CRM, ERP, agentes IA, hosting, pagos).
- Define quién estará a cargo de estos temas.
Días 31-60: documentación
- Completa tu inventario de datos y la base legal de cada actividad.
- Actualiza tu política de privacidad en el sitio web.
- Revisa los textos de consentimiento en formularios, WhatsApp y mailings.
- Revisa los contratos con tus proveedores principales.
- Documenta el procedimiento para vulneraciones de seguridad.
- Documenta el procedimiento para atender solicitudes.
Días 61-90: operación
- Capacita al equipo (recepción, ventas, RRHH, soporte).
- Prueba el canal de atención de derechos (correo o formulario).
- Si aplica, realiza la evaluación de impacto.
- Implementa medidas técnicas proporcionales al riesgo, como contraseñas fuertes, MFA, cifrado de respaldos y control de acceso.
- Revisa todo periódicamente y cada vez que lances un producto o sumes un proveedor.
Errores comunes
1. “Esto es para empresas grandes, no para mí.” La ley no tiene un umbral de tamaño. Lo que existe para empresas de menor tamaño es la posibilidad de amonestación del primer año y estándares diferenciados que fijará la Agencia.
2. “Tengo política de privacidad en el sitio web, ya estoy ok.” No basta. También debes tener bases legales claras, contratos con proveedores y un proceso para solicitudes y vulneraciones.
3. “Mi proveedor de CRM ya cumple, eso me cubre.” Tu proveedor responde por lo suyo, pero tú sigues siendo el responsable de los datos que decides tratar. Revisa el contrato y qué hace con tus datos.
4. “Como se va a postergar, lo veo el próximo año.” La prórroga aún no es ley. Además, ordenar datos, contratos y procesos toma tiempo, y esa preparación te sirve con cualquier fecha.
5. “Uso ChatGPT/Claude/Gemini sin contrato porque es gratis.” Si pegas datos de clientes en una cuenta personal, los compartes con un tercero sin un contrato que cubra ese encargo. Usa planes empresariales o API con acuerdo de tratamiento de datos, o no uses datos personales. Más sobre IA y esta ley.
Preguntas frecuentes
¿La Agencia de Protección de Datos ya está operando?
No. Al 3 de noviembre de 2026, su consejo directivo seguía pendiente y el proyecto de prórroga cambia las reglas para designarlo. La Secretaría de Gobierno Digital publica una guía práctica de implementación.
¿Aplica a empresas con sitio web pero sin presencia física en Chile?
Sí, si ofrecen bienes o servicios a personas que se encuentran en Chile, o monitorean su comportamiento (art. 1° bis).
¿Puede mi pyme ser fiscalizada de forma aleatoria?
La Agencia tendrá facultades de fiscalización, y cualquier titular podrá reclamar ante ella. Todavía no hay historial que muestre cómo priorizará sus revisiones.
¿Cómo sé si necesito un delegado?
Lo necesitas si adoptas un modelo de prevención de infracciones. En los demás casos es voluntario, aunque trates datos sensibles. Esta guía te ayuda a decidir.
¿Qué hago con los datos que recolecté antes de que entre en vigencia?
Revísalos con el mismo criterio: anota para qué los tienes, confirma su base legal, depura lo que ya no necesitas y prepárate para responder solicitudes sobre ellos. Si dudas de si un consentimiento antiguo sigue sirviendo, consulta a un abogado.
¿Sirve usar un servicio externo de cumplimiento?
Puede servir para partir o para casos complejos. Antes de contratar, verifica qué necesitas: la ley no obliga a todas las empresas a tener un delegado, y en una pyme puede asumirlo el dueño.
¿Hay fondos públicos para implementar esto?
Depende de cada convocatoria. Instrumentos como CORFO Digitalización Pyme y SERCOTEC CRECE pueden apoyar proyectos de adecuación tecnológica cuando sus bases lo permiten. Ver nuestra guía de fondos para proyectos de IA y digitalización 2026.
Fuentes oficiales
- Ley 21.719, Biblioteca del Congreso Nacional (BCN)
- Guía práctica de implementación, Secretaría de Gobierno Digital
- Ley 21.663 de Ciberseguridad (complementaria), BCN
- Valor de la UTM 2026, Servicio de Impuestos Internos
Siguiente paso: diagnóstico gratuito de tu cumplimiento
Adecuarse a la Ley 21.719 también es ordenar cómo tu pyme guarda, usa y comparte datos de clientes. Si quieres saber en qué punto partes:
Hacer el diagnóstico de datos personales →
Ver Agente IA de Compliance (SAG, SII, ISP, Ley 21.719) →
Conversar con nosotros por WhatsApp →
Apps del Sur · GYS Activa SpA · Software a medida y agentes IA para pymes chilenas en Santiago, Maule, O’Higgins, Ñuble, Biobío, La Araucanía y todo Chile. Este artículo es informativo y no constituye asesoría legal.
¿Qué proceso te gustaría simplificar?
Cuéntanos dónde se repite el trabajo en tu empresa y vemos un primer paso concreto, sin costo.