
Ley 21.719: datos sensibles y preguntas clave por sector
Guía para identificar riesgos al manejar datos personales en salud, servicios legales, finanzas, retail y turismo en Chile.
En este artículo
Actualización, 3 de noviembre de 2026: revisamos esta guía contra el texto oficial de la ley. Corregimos la definición de datos sensibles, que incluía categorías que no aparecen en ella, y las obligaciones por sector. La fecha vigente sigue siendo el 1 de diciembre de 2026. El Senado aprobó postergarla al 15 de octubre de 2027, pero el proyecto (boletín 18.623-07) aún debe pasar por la Cámara y publicarse como ley. Este contenido es informativo y no constituye asesoría legal.
No todos los datos personales pesan lo mismo bajo la Ley 21.719. Para los datos sensibles, la regla general es el consentimiento expreso, y su mal uso puede terminar en las sanciones más altas, de hasta 20.000 UTM, unos $1.449 millones con la UTM de noviembre de 2026.
Esta guía recorre seis sectores: salud, legal, financiero, funerario, retail y turismo. En cada uno verás qué revisar y qué cuidar si usas un agente IA.
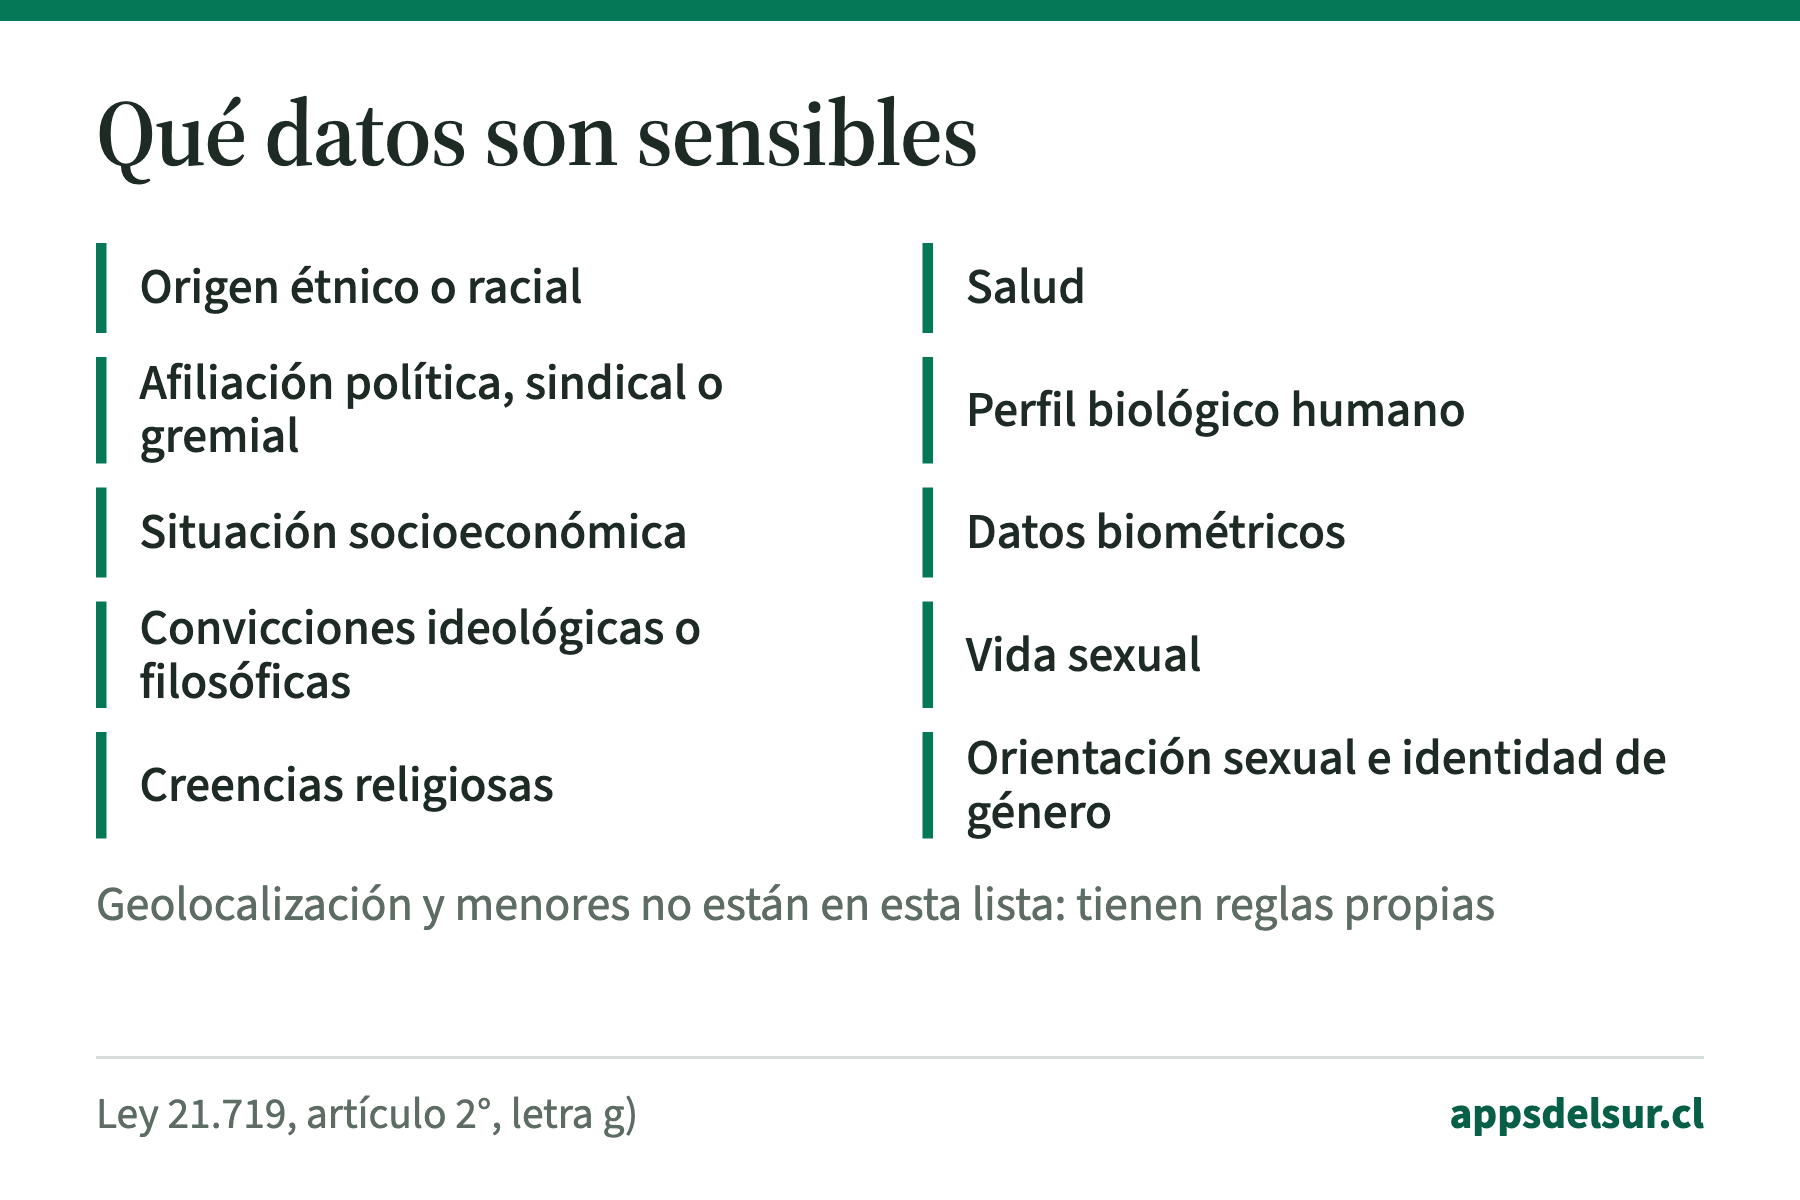
Resumen ejecutivo: la ley define como sensibles los datos que revelen origen étnico o racial, afiliación política, sindical o gremial, situación socioeconómica, convicciones ideológicas o filosóficas, creencias religiosas, salud, perfil biológico, biometría, vida sexual, orientación sexual e identidad de género. La geolocalización y los datos de niños, niñas y adolescentes no están en esa lista, pero tienen reglas propias. La regla general es consentimiento expreso, con excepciones. Para empresas de menor tamaño, durante los primeros 12 meses de vigencia la Agencia puede aplicar una amonestación en vez de multa, pero no está obligada.
Qué es un “dato sensible” bajo la Ley 21.719
La letra g) del artículo 2° los define así:
“Datos personales sensibles: tendrán esta condición aquellos datos personales que se refieren a las características físicas o morales de las personas o a hechos o circunstancias de su vida privada o intimidad, que revelen el origen étnico o racial, la afiliación política, sindical o gremial, la situación socioeconómica, las convicciones ideológicas o filosóficas, las creencias religiosas, los datos relativos a la salud, al perfil biológico humano, los datos biométricos, y la información relativa a la vida sexual, a la orientación sexual y a la identidad de género de una persona natural.”
Qué implica en la práctica:
- Consentimiento expreso (art. 16), por declaración escrita, verbal o medio tecnológico equivalente. Hay excepciones, por ejemplo, si es necesario para defender un derecho ante tribunales o para cumplir obligaciones laborales o de seguridad social en el marco de la ley.
- Salud y perfil biológico (art. 16 bis): solo para los fines previstos por las leyes sanitarias, con excepciones propias. Se prohíbe tratar y ceder estos datos cuando se recolectaron en el ámbito laboral, educativo, deportivo, social, de seguros, de seguridad o identificación, salvo que la ley lo autorice en casos calificados.
- Biometría (art. 16 ter): además debes informar el sistema usado, la finalidad, el período y cómo ejercer derechos.
- Seguridad: las medidas deben ser adecuadas al riesgo (art. 14 quinquies). Cifrado, control de accesos por roles y registros de acceso son formas razonables de cumplir, aunque la ley no fija una tecnología.
- Evaluación de impacto: cuando sea probable un alto riesgo, siempre si el tratamiento es masivo o a gran escala, y también si tratas datos sensibles sin consentimiento porque aplica una excepción (art. 15 ter).
Reglas propias fuera de esa lista:
- Niños, niñas y adolescentes (art. 16 quáter): siempre su interés superior. Para menores de 14 años se requiere consentimiento de padres, representantes o quien tenga su cuidado personal, salvo que la ley autorice otra cosa. También para datos sensibles de adolescentes menores de 16.
- Geolocalización (art. 16 sexies): puede tratarse con las bases generales de los artículos 12 y 13. Debes informar qué datos, para qué, por cuánto tiempo y si se ceden a terceros.
Sector 1: salud — clínicas dentales, médicas, isapres, laboratorios
Datos sensibles típicos: diagnósticos, tratamientos, recetas, exámenes, alergias, antecedentes familiares, salud mental, embarazo, discapacidades.
Qué revisar
- Base legal: consentimiento expreso o alguna excepción del artículo 16 bis, como prestación de asistencia sanitaria o diagnóstico médico.
- Ficha clínica: restringe el acceso a quienes corresponda. Aplican también la Ley 20.584 de Derechos del Paciente y su reglamento.
- Evaluación de impacto: revisa si tu tratamiento es a gran escala o de alto riesgo, y si usas IA como apoyo clínico.
- Finalidad: un diagnóstico entregado para atenderte no puede convertirse en una base para publicidad.
Qué cuidar con un agente IA en salud
Lo que un agente IA en una clínica sí puede hacer:
- Agendar citas y recordar.
- Responder preguntas administrativas (convenios, horarios, ubicación).
- Solicitar documentos.
- Derivar a recepción.
Lo que no debería hacer:
- Dar diagnósticos.
- Interpretar exámenes.
- Recomendar medicación.
- Conversar sobre síntomas en detalle.
- Reutilizar datos para marketing.
Más en nuestro post de Agente IA de agendamiento para clínicas dentales en Chile y la página de agendamiento.
Sector 2: legal — estudios jurídicos, abogados independientes, áreas legales internas
Datos que pueden ser sensibles: información de causas sobre salud, violencia intrafamiliar, identidad de género, situación patrimonial o datos de menores. Los datos sobre infracciones penales, civiles, administrativas y disciplinarias tienen además reglas específicas (art. 25).
Qué revisar
- Secreto profesional y Ley 21.719 aplican en simultáneo.
- Base legal: el contrato con el cliente y la defensa de un derecho ante tribunales pueden sustentar parte del tratamiento (arts. 13 y 16).
- Contrato con cualquier IA que uses, y evaluación de si puedes ingresar esos datos según tus deberes profesionales.
- Menores en juicio: protege especialmente su identidad.
Qué cuidar con un agente IA en un estudio jurídico
Lo que sí puede hacer:
- Atender la consulta inicial y clasificar el caso.
- Preparar borradores de cartas, mandatos y contratos tipo, con revisión de un abogado.
- Resumir documentos largos.
- Ayudar a vigilar plazos de causas en la Oficina Judicial Virtual.
- Agendar reuniones.
Lo que no debería hacer:
- Dar opiniones legales vinculantes.
- Decidir estrategia procesal.
- Comunicarse con la contraparte sin autorización.
- Tramitar casos de violencia intrafamiliar, abuso o menores sin derivación inmediata a una persona.
Ver la página del agente para abogados.
Sector 3: financiero — cobranza, créditos, seguros, fintech
Datos típicos: historial de deuda, scoring, ingresos, situación patrimonial, cobranza judicial. La situación socioeconómica está en la lista de datos sensibles, pero el artículo 13 letra a) permite tratar sin consentimiento datos económicos, financieros, bancarios o comerciales, incluidos los referidos a la situación socioeconómica, conforme al Título III de la ley. Revisa con un abogado cómo aplica a tu caso.
Qué revisar
- Decisiones automatizadas con efectos significativos, como aprobar un crédito: derecho a explicación, intervención humana y revisión (art. 8° bis).
- Evaluación de impacto: probable en scoring sistemático o tratamiento a gran escala.
- Otras normas: la CMF y la Ley 21.521 Fintech, si te aplican, la Ley 20.575 sobre datos económicos, y las reglas de cobranza de la Ley 19.496.
- Vulneraciones: si afectan datos económicos, financieros, bancarios o comerciales, también debes comunicarlo a los titulares.
- Seguros y salud: el artículo 16 bis restringe tratar datos de salud recolectados en el ámbito de seguros. Revísalo antes de usarlos.
Qué cuidar con un agente IA financiero
Lo que sí puede hacer:
- Notificar deudas en horarios permitidos.
- Proponer planes de pago dentro de parámetros definidos.
- Generar links de pago.
- Recordar vencimientos.
- Responder consultas básicas (saldo, próximo vencimiento), con verificación de identidad.
Lo que no debería hacer:
- Tomar la decisión final de crédito sin posibilidad de intervención humana.
- Aplicar prácticas de cobranza agresivas.
- Compartir datos de deuda con terceros no autorizados.
Sector 4: funerario — funerarias, cementerios, seguros de vida
Datos típicos: datos del fallecido (RUT, AFP, historia previsional), de la familia, causa de fallecimiento en algunos casos y beneficiarios.
Qué revisar
- Familia en duelo: pide e informa con claridad, sin presión.
- Datos del fallecido: la ley permite que sus herederos ejerzan los derechos del titular, salvo que la persona lo haya prohibido expresamente o lo establezca una ley.
- Causa de fallecimiento: trátala como dato de salud.
- Consultas a spensiones.cl para cuota mortuoria: hazlas con la autorización de quien tramita.
- Marketing: no reutilices estos datos para ofrecer seguros, cementerios u otros servicios sin una base legal clara. Lo prudente es pedir consentimiento separado y dar tiempo después del servicio.
Qué cuidar con un agente IA en una funeraria
Lo que sí puede hacer:
- Orientar sobre cuota mortuoria (AFP o régimen, documentos, plazos).
- Recibir consultas de servicios funerarios.
- Coordinar una llamada o visita con un asesor.
- Solicitar una reseña posterior, con tiempo prudente y opción de no recibir más mensajes.
Lo que no debería hacer:
- Sonar comercial o insistente con una familia en duelo.
- Compartir datos con terceros sin autorización.
- Reutilizar la base para marketing masivo.
- Resolver reclamos o casos delicados sin una persona.
Ver la página de cuota mortuoria, con motor Lucerna, que consulta en vivo contra spensiones.cl con consentimiento explícito de la familia.
Sector 5: retail y e-commerce
Datos sensibles posibles: biometría (reconocimiento facial en tiendas), e historial de compra o perfiles que revelen salud, religión u orientación sexual.
Qué revisar
- Carrito e historial de compra: en general son datos personales no sensibles, pero un perfil puede llegar a revelar información que sí lo es.
- Geolocalización: no es sensible por definición, pero debes informar el tipo de dato, la finalidad, la duración y si se cede a terceros (art. 16 sexies).
- Marketing directo: las personas pueden oponerse siempre (art. 8°). Define su base legal. Un consentimiento específico, separado de los términos de compra, es la vía más clara.
- Perfiles: si producen efectos significativos, aplica el artículo 8° bis. Debes informar su existencia y lógica.
- Otras normas: el Sernac y la Ley 19.496.
- Cookies y seguimiento web: la ley no les dedica un artículo específico, pero siguen siendo tratamiento si identifican personas. Infórmalas y define su base.
Qué cuidar con un agente IA en retail
Ver la página de atención por WhatsApp. Lo que el agente sí puede hacer:
- Atender consultas (seguimiento, preguntas frecuentes, stock).
- Recomendar productos, con base legal e información clara.
- Generar links de pago.
- Manejar devoluciones simples.
- Rescatar carritos abandonados, si tienes base para ese contacto.
Lo que no debería hacer:
- Entregar datos del cliente a terceros sin base legal.
- Perfilar hábitos sensibles, como creencias o salud, sin consentimiento expreso.
- Seguir enviando promociones a quien se opuso.
Sector 6: turismo — hoteles, hostales, cabañas, tour operadores
Datos típicos: pasaporte o RUT, pago, reservas. Sensibles posibles: preferencias alimentarias que revelen religión o salud, necesidades de accesibilidad. También datos de menores en familias.
Qué revisar
- Pasaporte, RUT y email: en general no son sensibles. Si una norma te exige registrarlos, esa obligación puede ser tu base legal.
- OTA y sistemas extranjeros (Booking, Airbnb y similares): revisa qué rol tiene cada uno y si los datos salen de Chile.
- Geolocalización en apps o beacons: informa según el artículo 16 sexies.
- Preferencias alimentarias: “sin gluten por celiaquía”, “kosher” o “halal” pueden revelar salud o creencias. Pregunta solo lo necesario, con consentimiento expreso cuando corresponda.
- Plazos de conservación: considera lo que exijan las normas tributarias y sectoriales, y publica tu plazo.
Qué cuidar con un agente IA en turismo
Ver las páginas de atención por WhatsApp y agendamiento. El agente sí puede:
- Cotizar y reservar.
- Confirmar y enviar voucher.
- Recomendar actividades de la zona.
- Atender en español, inglés y portugués.
- Recordar check-in y solicitar reseña después de la estadía.
Lo que no debería hacer:
- Compartir datos del huésped con terceros sin contrato o base legal.
- Geolocalizar al huésped dentro del hotel sin una base clara e información previa.
- Entregar datos a publicistas o tour operadores aliados sin autorización.
Más detalles en nuestro post de Agente IA para hoteles, hostales y restaurantes en Chile.
Checklist para tratar datos sensibles con IA en cualquier sector
- Identifica qué dato sensible exacto procesas y por qué.
- Documenta la base legal: consentimiento expreso o una excepción de los artículos 16 y siguientes.
- Revisa el contrato con tu proveedor de IA.
- Confirma las condiciones sobre entrenamiento de modelos.
- Revisa si los datos salen de Chile.
- Asegura la derivación a una persona.
- Haz la evaluación de impacto si corresponde.
- Aplica medidas proporcionales al riesgo, como cifrado, control de acceso por roles y autenticación multifactor.
- Mantén registros de quién accede a qué dato y cuándo.
- Ten un canal para solicitudes, con respuesta en 30 días corridos.
- Capacita al equipo.
- Define quién está a cargo. El delegado de protección de datos es voluntario, salvo que adoptes un modelo de prevención.
Errores comunes con datos sensibles
1. Subir fichas clínicas a una cuenta personal de IA para resumirlas. Datos de salud en un servicio sin contrato para ese uso. Usa un plan con contrato, reduce los datos y revisa la base legal.
2. Enviar borradores de demanda con la identificación del cliente por canales sin protección. Riesgo de filtración y de vulnerar el secreto profesional. Usa carpetas con acceso controlado.
3. Usar la base de fallecidos para vender lápidas o seguros. Es una finalidad distinta de la original. Revisa la base legal y evita este contacto sin autorización clara.
4. Activar seguimiento de ubicación en una app sin informar. Aunque no sea un dato sensible, la ley exige informar tipo de dato, finalidad, duración y cesión.
5. Compartir preferencias alimentarias del huésped con una agencia de marketing. Si revelan salud o religión, son sensibles y no deberían salir de la operación sin consentimiento expreso.
6. Cobrar con insistencia o fuera de horario. Además de la ley de datos, revisa las reglas de cobranza de la Ley 19.496.
Preguntas frecuentes
¿La situación socioeconómica es dato sensible?
Sí, está en la definición. Pero el artículo 13 letra a) permite tratar sin consentimiento datos económicos, financieros, bancarios o comerciales, incluidos los de situación socioeconómica, conforme al Título III. Pide asesoría si tu negocio depende de esto.
¿Los datos de personas fallecidas siguen estando protegidos?
La ley permite que los herederos ejerzan los derechos del fallecido, salvo que esa persona lo haya prohibido expresamente o lo establezca una ley.
¿Las imágenes de CCTV de mi negocio son dato sensible?
Son datos personales, si identifican a personas. Si haces reconocimiento facial, son biométricos y sensibles. Si hay monitoreo sistemático de una zona de acceso público, la ley exige evaluación de impacto. Avisa, limita el acceso y define un plazo de conservación.
¿Puedo usar IA para analizar reseñas de clientes?
Sí, con cuidado. Una reseña puede incluir opiniones políticas, religiosas o de salud. Lo más simple es quitar la identificación antes de procesarlas.
¿Las preferencias alimentarias siempre son sensibles?
No siempre. “Soy vegano por elección” probablemente no lo sea. “Vegano por motivos religiosos” o “sin gluten por enfermedad celíaca” pueden serlo. Ante la duda, trátalas como sensibles.
¿Mis trabajadores tienen los mismos derechos que mis clientes?
Sus datos también están protegidos. El artículo 16 considera el tratamiento de datos sensibles necesario para derechos y obligaciones laborales o de seguridad social, en el marco de la ley. Fuera de eso, revisa bien: el consentimiento en una relación laboral puede ser discutible.
¿La biometría para control de asistencia está permitida?
Requiere consentimiento expreso e información específica sobre el sistema (art. 16 ter), salvo los casos que la ley exceptúa. Revisa también lo que ha dicho la Dirección del Trabajo y ofrece una alternativa.
¿Cómo manejar datos de menores en mi negocio?
Actúa siempre según su interés superior. Para menores de 14 años necesitas consentimiento de padres, representantes o de quien tenga su cuidado, salvo que la ley autorice otra cosa. Para adolescentes, aplican las reglas de adultos, salvo los datos sensibles de menores de 16, que también requieren ese consentimiento.
Fuentes oficiales
- Ley 21.719, Biblioteca del Congreso Nacional
- Ley 20.584 de Derechos del Paciente, BCN
- Ley 20.575 sobre Tratamiento de Datos de Carácter Económico, BCN
- Ley 19.496 del Consumidor, BCN
- Ley 21.521 Fintech, BCN
- Guía práctica de implementación, Gobierno Digital
Siguiente paso: revisar tus datos antes de automatizar
Si tu pyme está en uno de estos sectores y maneja datos sensibles, conviene revisarlos antes de implementar IA. En Apps del Sur diseñamos agentes por sector considerando información a las personas, derivación humana y contratos con proveedores. La parte técnica la resolvemos nosotros; la legal debe verla un abogado.
Hacer el diagnóstico de datos personales →
Ver Agente IA de Compliance regulatorio →
Ver Agente IA para Clínicas Dentales (agendamiento) →
Ver Agente IA Legal para Abogados →
Ver Agente IA de Cuota Mortuoria (funerario) →
Ver Agente IA Atención WhatsApp (retail/turismo) →
Conversar con nosotros por WhatsApp →
Apps del Sur · GYS Activa SpA · Agentes IA por sector para pymes chilenas en Santiago, Maule, O’Higgins, Ñuble, Biobío, La Araucanía y todo Chile. Este artículo es informativo y no constituye asesoría legal.
¿Qué proceso te gustaría simplificar?
Cuéntanos dónde se repite el trabajo en tu empresa y vemos un primer paso concreto, sin costo.